북한 IT 인력의 이력서 사칭 채용과 은행 계정 침투, 글로벌 보안 패러다임 변화 신호탄
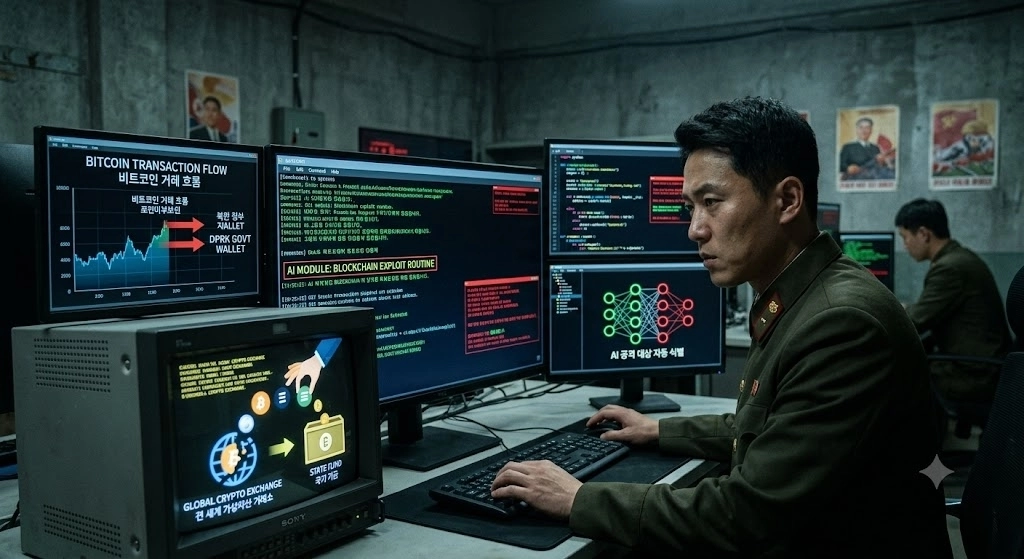
최근 북한 출신 IT 인력들이 외국인의 이력서를 탈취해 글로벌 IT 산업 내 취업에 성공한 뒤, 이를 기반으로 해외 은행 계좌 정보에까지 침투했다는 사례가 공개되었다. 본 사안은 단순한 기술적 해킹 범죄의 차원을 넘어, 북한의 IT 인력이 사이버 작전의 전선에서 어떤 방식으로 실질적 금전 자원 확보와 정보 수집에 나서고 있는지, 그리고 이들이 전 세계 금융 및 IT인프라를 타깃으로 삼고 있다는 점에서 본질적인 구조적 변화로 해석된다.
주요 수법은 ‘신원 현혹형’ 채용 지원, 즉 유명 IT 채용 플랫폼에 구인 혹은 이력서 정보로 접근해, 타인의 신원을 빌려 해당 국가 내부 시스템에 합법적으로 진입하는 점에 있다. 최근 미국과 유럽의 보안 회사들이 공개한 데이터를 종합하면, 2025년 이후 개별 신원정보 탈취 및 이력서 재사용, 이메일 위조, 원격 근무 환경 악용 등이 급증했다. 여기에 더해 북한발(發) 사이버 공격은 기존 방식(랜섬웨어, 피싱 등) 외에, ‘합법적 구직자’로 위장해 수개월~1년 장기 잠복형 접근으로 진화했다는 것이 수치로 드러난다.
사례 분석에 따르면, 북한 IT 인력이 외국인의 이력서·경력 정보까지 치밀하게 케이스·포트폴리오를 베끼고, 원격 채용과정에서 자격증, 실무시험 등을 통과하는 데 성공한다. 구직자로 채택된 뒤 조직 내 시스템 접근 권한 획득-특정 은행 계좌 정보 흡수-이후 정교한 전산망 침투까지 이른다. 글로벌 HR·IT 시스템의 신원 검증 알고리즘, KYC(Know Your Customer) 절차, 신분증 인증 자동화 등은 여전히 허점을 드러내고 있는 것으로 집계된다.
금융권 및 IT업계 공개 데이터(2025~2026년 실사례 포함)를 분석하면, 전체 확인된 북한 관련 IT 구직 사기 사례는 510여 건 이상이며, 추정 미신고 사례까지 포함하면 최대 1,800건에 달하는 것으로 파악된다. 이 중 약 32%는 소프트웨어 개발, 24%가 서버관리·DevOps, 18%가 QA·보안 직군이다. 단일 국적(B)의 이력서를 악용한 사례보다, 대규모 크라우드소싱 플랫폼을 경유해 수십~수백개의 다국적 이력서가 조직적으로 동원된 패턴이 두드러진다. 특히, 최근 6개월간 피싱성 이메일·SMS로 이력서 PDF를 첨부해 악성코드를 배포하거나, 유명 인사·IT 개발자 명의까지 정밀하게 도용하는 정세가 확대되고 있다.
머신러닝 기반 이력 검증 시스템, 자동화 신분 인증 모델이 점차 보급되고 있지만, 실제로는 탐지율(Recognition Rate) 83~88% 수준에 그쳐, 약 12%의 케이스는 여전히 빈틈을 남기는 것으로 수치가 나온다. 이 가운데 북한 조직이 주도하는 인력풀은 자체적으로 소셜 네트워크를 관리하면서, 1차 정보 노출 시 ‘채용취소 보험’처럼 백업 신원을 운용한다. 특이사항으로, 일회성 이메일·가상전화번호·직원 리뷰 대행까지 포함된 복합적 위장 로드맵이 비정상 징후(Anomaly Detected)에서 ‘정상 범주’로 인식되는 경향이 관측되었다.
실제 사례에서는, 은행 계좌 정보 유출 이후 사내 송금 내부망까지 연계되어 단일 사건당 9,000~18,000달러(한화 약 1,200~2,400만원) 규모 손해가 집계되기도 했다. 이례적으로, 소규모 스타트업·중견기업에서 대형 사고 발생률이 더 높았으며, 글로벌 클라우드 기업(특히 미국·동남아 연계)에서 피해 기업 36%가 경험 1년 이내 HR·IT 통합 시스템을 도입한 것으로 확인된다.
기존 연구와의 비교 분석을 실시하면, 2023~2025년까지의 북한발 사이버 위협은 DDoS·랜섬웨어 중심에서 ‘진화된 침투 채용’으로 옮겨가고 있음을 데이터가 입증한다. 이 과정에서 신원 인증 시스템경계의 레거시화, 외주 플랫폼의 보안 불균형, 글로벌 인재확보경쟁에서의 신원검증 감소세가 리스크 확대 요인으로 분석된다. 미국 사이버보안국(CISA)·한국인터넷진흥원(KISA) 등은 최신 경고문을 내놓았으나, 실제 실무 현장에서는 ‘유연 채용’과 생산성 우선 문화로 인해 보안 프로토콜 준수가 오히려 감소하는 추이가 도출됐다.
본 건은 두 가지 중요한 함의를 지닌다. 첫째, 글로벌 IT 산업 내 북한발 사이버범죄의 ‘인적(人的) 위장’ 방식이 더욱 집단·체계화되고, 머신러닝이나 AI 보안 시스템의 맹점을 정조준하고 있다는 점. 둘째, 앞으로 신원 진위 검증, 이력서/경력 인증, 협업 툴에 대한 실시간 이상점(Anomaly) 탐지와 사전 차단 시스템의 R&D 투자·운용이 필수 전제로 부상할 가능성이 높다. 또한, 기업 내부의 보안교육과 동시에 채용 대행사, 원격근무 솔루션사의 책임 강화도 불가피하다.
지속적인 추세 분석결과, 동아시아·동남아 신흥 플랫폼 업체들과 중소금융기관이 단기적으로 가장 큰 타겟이 되고 있음이 드러난다. 장기적으로는, 글로벌 인재 시장의 경쟁 심화와 맞물리면서 ‘위장형 IT 구인 사기·금융침투’가 앞으로도 다변화·확산될 전망이다. 정책 및 규제 당국, 기업 실무자 모두 데이터 기반 평가와 동적 모니터링, 신분 검증 알고리즘의 정기적 점검과 Firmware 업데이트가 지금보다 훨씬 강도 높게 요구된다.
— 문지혁 ([email protected])