국가 사이버안보 최전선, 게임 한 판에 뚫렸다…‘관리자 리스크’ 앞 IT 산업의 과제
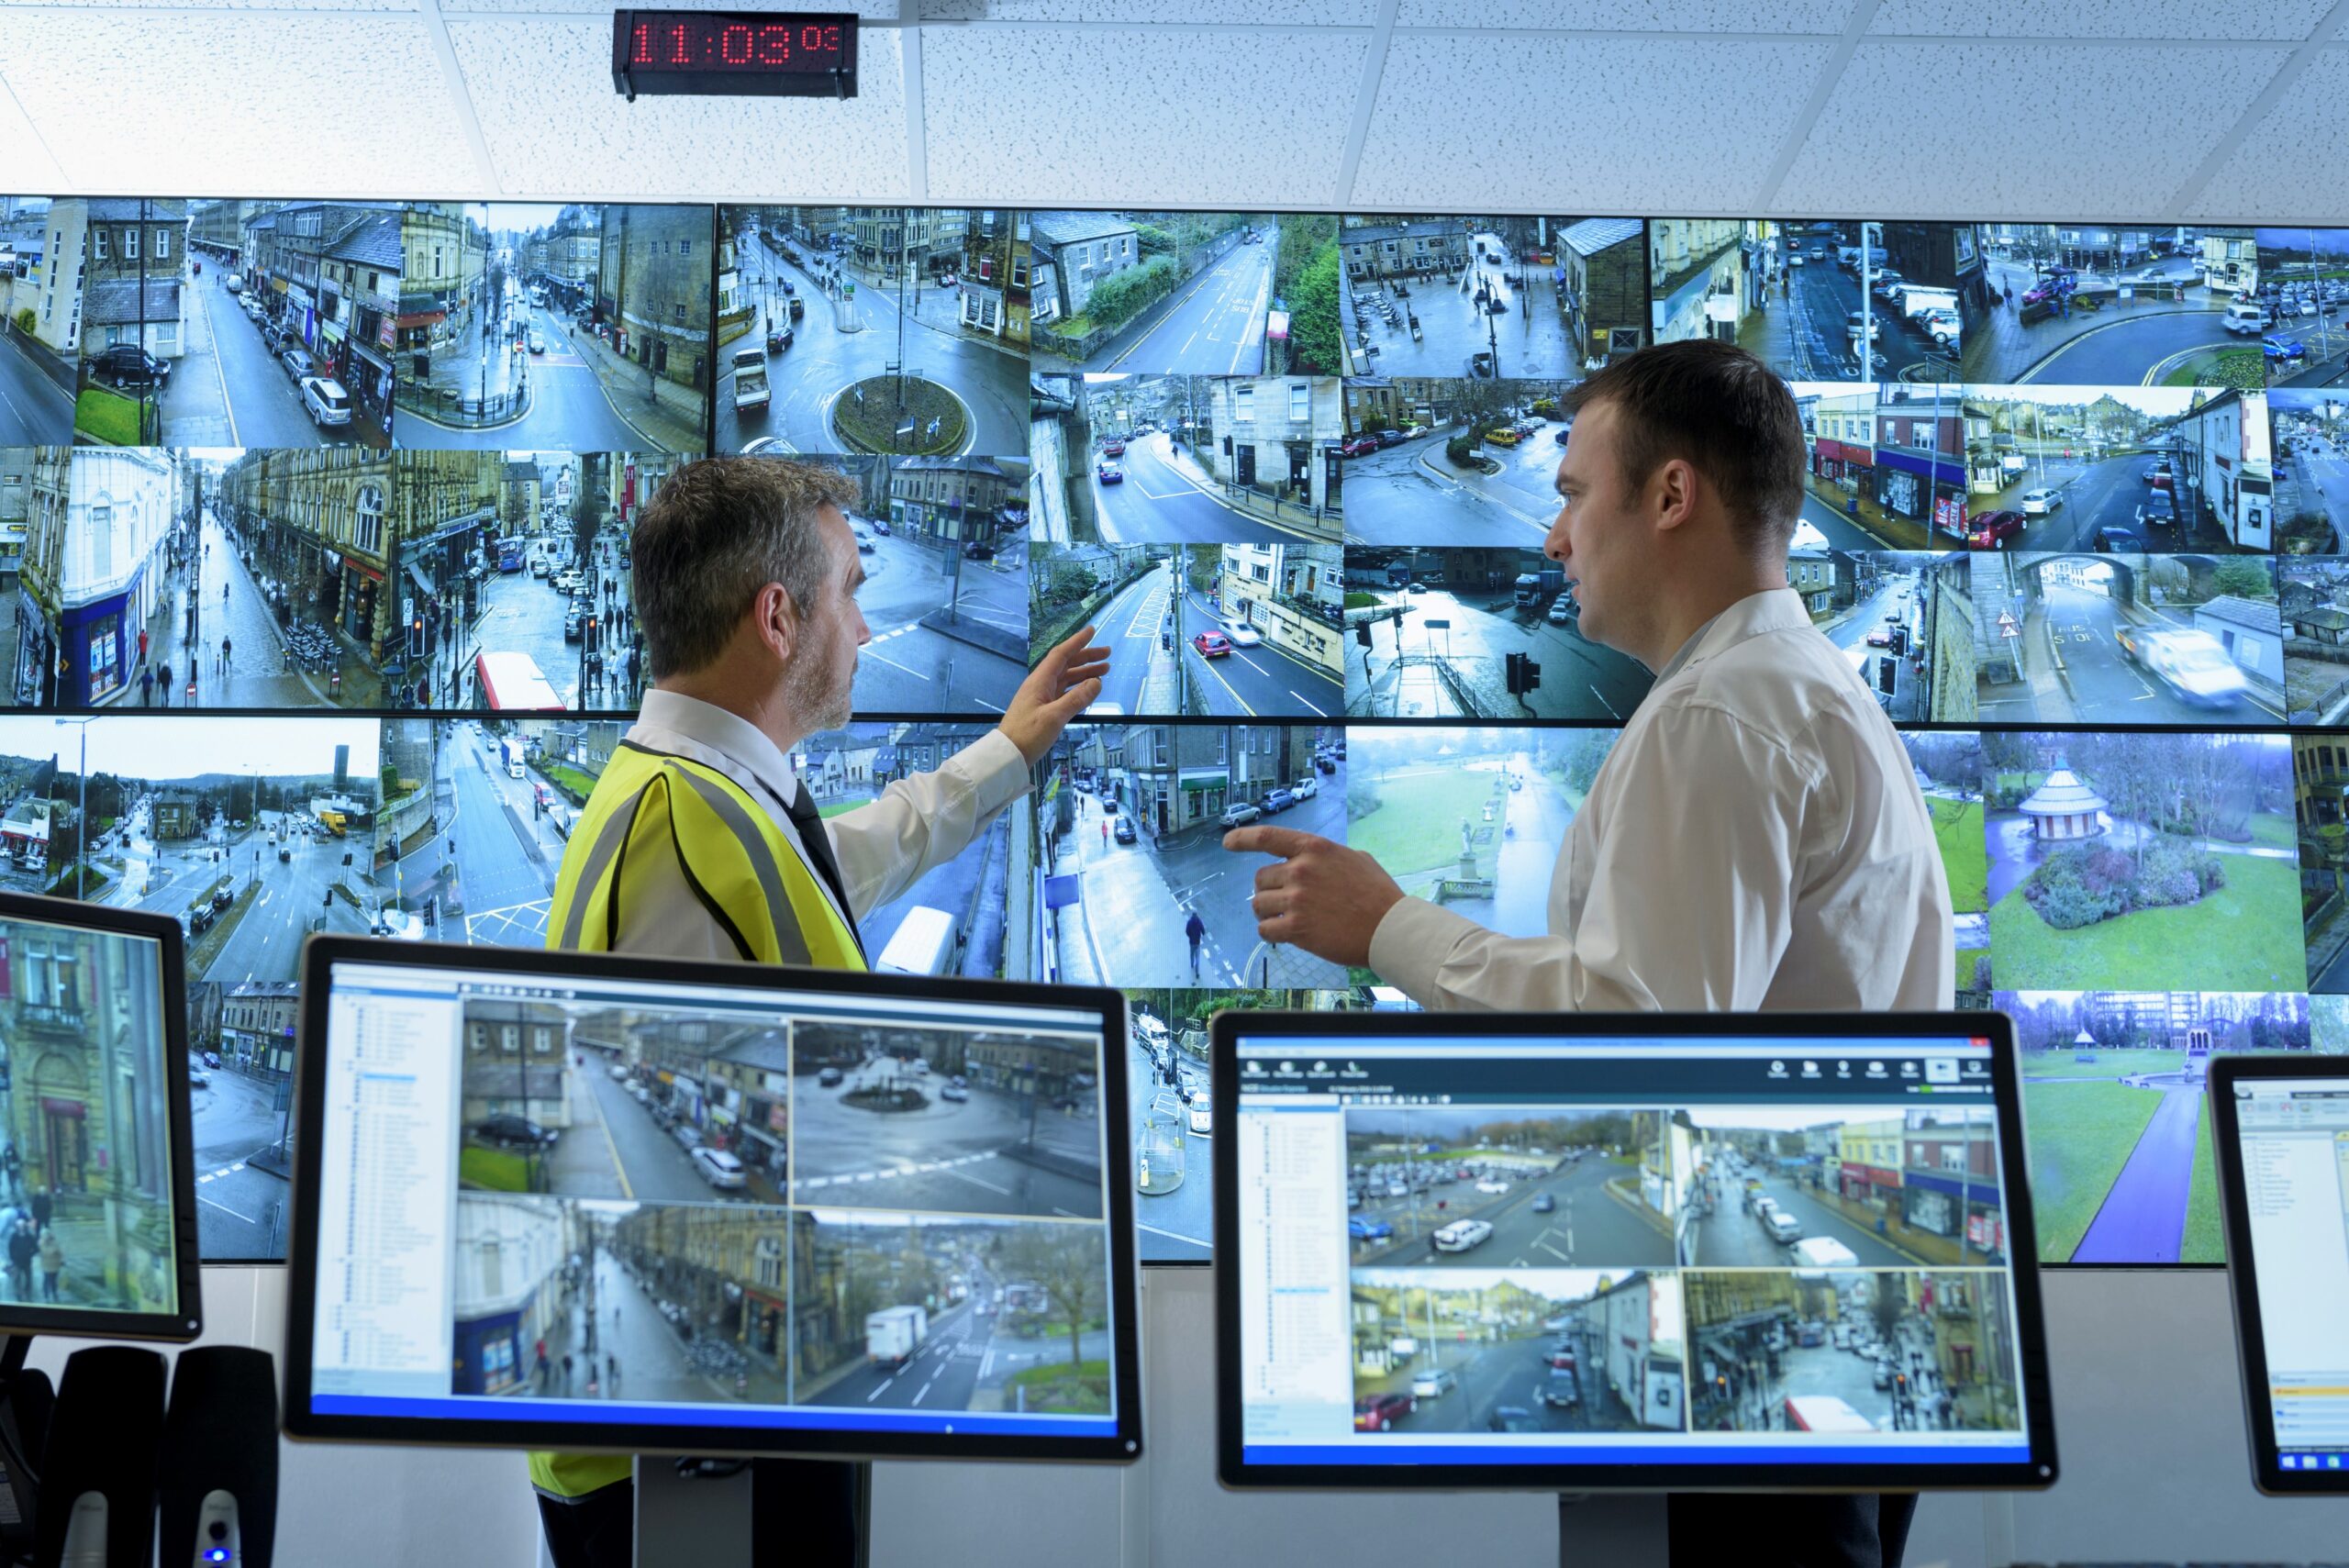
2026년 10월, 한 국가기관 사이버안보 담당자가 근무 중 게임 ‘스타크’를 즐긴 사실이 적발돼 논란이 되었다. 해당 기관은 국가 중요 정보 인프라를 관리하는 핵심 부서로, 근무 중 재난 대응 의무가 있는 상황이었다. 그러나 몇몇 근무자들이 외부 네트워크 차단 규정조차 위반한 채, 실시간 전략 게임을 실행했다. 이로 인해 국가는 사이버 대응 조직 조기 위기경보 미흡, 내부 접근 통제 허술, 그리고 근무 기강 해이 등 여러 보안 허점이 드러났다.
사이버안보 체계는 기본적으로 업무용망과 인터넷망을 분리하고, 망간 자료 유출 또는 미승인 접근을 엄격히 차단하는 구조로 설계된다. 근무 중 게임 행위는 단순한 규정 위반을 넘어, 외부 공격자에게 내부망 관문을 내어주는 심각한 리스크로 직결된다. 이는 보안관제시스템(SIEM), 접근제어장치(NAC), 랜섬웨어 방어 모듈 등 관리자의 단일 실수 하나가 방어 체계를 허무는 실질적 취약점이 된다는 점에서 치명적이다. 특히 게임 클라이언트는 공인되지 않은 네트워크 통신, 무단 실행 파일 다운로드, 제3자 프로그램 결합 등 다양한 백도어 가능성을 내포한다. 예컨대, 2024년 에스토니아 국방부 해킹 사례, 2025년 일본 행정기관 하이재킹 사건 모두 내부 관리자의 방심에서 비롯된 바 있다.
이 같은 비리의 반복은 기술적 보완만으로는 한계가 명확하다. AI 기반 이상징후 탐지, 자동 동작 차단, 실시간 로그 분석 등의 플로우도 결국 ‘사람’이 최종 관문이 될 수밖에 없다. 2026년 현재, 글로벌 사이버안보 기업들은 Zero Trust 원칙을 강하게 강조한다. ‘아무도 신뢰하지 않는다’는 접근하에, 사용자 접근과 행동단계를 모두 검증하는 방식이다. 하지만 여전히 국내 공공기관 상당수는 완료 보고 후 ‘감시 완화’, 관리자의 권한 남용 등 조직문화적 보수성을 보이고 있다. 업무 효율성 명목 하에 예외 적용을 허용하면 공격자는 약점을 노출시킨 포인트만 집중 공략할 뿐이다.
산업 현장에도 시사점은 뚜렷하다. IT기업, 클라우드 사업자, 게임 개발사 할 것 없이 내부 네트워크의 물리적·논리적 통제, 사용자 행동 데이터의 실시간 분석, 관리자 행위 추적 시스템 강화가 필수적이다. 국내외 사례를 종합하면, 근무 환경 ‘게이미피케이션’ 트렌드가 확산되는 와중 관리자 유휴시간 허용을 단순 복지 차원이 아닌, 보안 정책 연동으로 해석해야 리스크를 최소화할 수 있다. 예를 들어, 구글이나 MS 같은 테크 대기업은 관리자 개입이 필요한 시스템에서는 물리적 2인 1조 인증, 업무 행위 로그의 AI 기반 올해 수준 통합 감사 등 다중 방어를 강화하고 있다.
정부 역시 사이버 관제 체계에 대대적인 정책적 변화를 요구받고 있다. 보안 기본교육과 근무자 심리상태 모니터링, 윤리·책임 강화와 더불어, ‘관리자 자율성’이라는 오래된 신화와 결별하는 흐름에 올라타야 한다. 자주 반복되는 내부자 위협(INsider Threat)에 대응해, 보안 담당자 대상 정기 스트레스 진단, 가상환경 ‘고의 사고’ 평가, 내부고발자 보호제도 등이 실무적으로 도입되어야 한다.
결국, 사이버보안의 최전선은 기술 장벽이 아닌 ‘사람’이 가른다. 네트워크가 닿지 못하는 허점, 핵심 인프라에 숨어든 일상 속 해이함, 그리고 방심의 틈새에서 가장 큰 사고가 발생한다. 이 사건은 기술적 완벽함조차 운영자의 ‘작은 일탈’ 하나로 쉽게 붕괴될 수 있음을 증명한다. 미래의 보안 체계는 첨단 AI와 자동화 시스템에 더 큰 역할을 부여함과 동시에, 관리자 감시와 통제의 수위 역시 지금보다 훨씬 높아져야 한다. 변화하는 업무 문화를 선도하기 위해서는 법·제도의 업그레이드, 그리고 ‘안이함’에 대한 냉정한 자체 감사가 필수적이다. 한 번의 게임으로 흔들린 우리 보안 환경, 이번 사건이 ‘사람 중심’ 위기관리의 재설계를 촉진하는 계기가 되어야 한다. — 이도현 ([email protected])